SIEM a EDR pro výrobní firmy: jak funguje bezpečnostní dohled na Elasticu
SIEM a EDR pro výrobní firmy: jak funguje bezpečnostní dohled na Elasticu
Výrobní firma dnes generuje bezpečnostní záznamy na desítkách míst — na serverech, firewallech, koncových stanicích, síťových prvcích nebo ve výrobních technologiích. Problém většinou není data získat. Problém je dát je dohromady a včas poznat, že se děje něco neobvyklého.
Právě k tomu slouží SIEM a EDR. V článku vysvětlíme, jak se oba nástroje doplňují, kdy dávají smysl, proč bezpečnostní dohled stavíme na platformě Elastic a co nejvíc ovlivňuje jeho výslednou cenu.
Co je SIEM a co je EDR
Obě zkratky se používají společně, ale znamenají něco jiného.
EDR (Endpoint Detection and Response) sleduje dění na koncových zařízeních — počítačích, noteboocích a serverech. Oproti klasickému antiviru dokáže pracovat i s chováním zařízení a pomáhá odhalit podezřelé aktivity, které nemusí odpovídat známému vzorku malwaru.
SIEM (Security Information and Event Management) sbírá záznamy z různých částí IT prostředí — například z firewallů, serverů, Active Directory, cloudových služeb nebo EDR — a vyhodnocuje je na jednom místě. Díky tomu dokáže hledat souvislosti mezi událostmi a uchovávat historii pro jejich zpětné vyšetření.
Zjednodušeně: EDR vidí detailně do jednotlivých zařízení, SIEM skládá události do kontextu celé infrastruktury. Nejde tedy o stejné nástroje, ale o dvě vrstvy bezpečnostního dohledu, které se navzájem doplňují.
Jaké problémy to ve firmě řeší
Nevidíte do celé infrastruktury
Typická výrobní firma má kanceláře, servery, výrobní technologie, sklad a často také další lokality nebo pobočky. Každá část infrastruktury přitom může fungovat trochu odděleně a problém se začne řešit až ve chvíli, kdy něco přestane fungovat.
Centralizovaný dohled dává IT jedno místo, ze kterého vidí, co se v prostředí děje — bez ohledu na to, jestli je infrastruktura rozdělená mezi několik měst, nebo několik hal v jednom areálu.
Informace jsou rozdělené mezi několik nástrojů
Něco vidí firewall, něco antivirus nebo EDR, něco server či síťový prvek. Samostatně mohou jednotlivé události vypadat nevinně. Až jejich spojení může ukázat, že jde o bezpečnostní incident.
Právě hledání těchto souvislostí je jednou z hlavních úloh SIEMu.
Nemáte dostatečnou historii
Pokud se incident zjistí až zpětně, potřebujete dohledat, co se dělo před týdny nebo měsíci. V řadě prostředí se ale starší logy automaticky mažou nebo zůstávají rozptýlené v jednotlivých systémech.
Bez centrálně uložené historie pak často není z čeho rekonstruovat, co se skutečně stalo.
Proč to dnes řeší i firmy, které dřív nemusely
Od 1. listopadu 2025 je účinný zákon č. 264/2025 Sb., o kybernetické bezpečnosti, který do českého práva implementuje evropskou směrnici NIS2. Rozšiřuje okruh regulovaných organizací a klade větší důraz také na schopnost bezpečnostní události zaznamenávat, vyhodnocovat a řešit.
Požadavky se navíc mohou dostat i k firmám, které samy regulovaným subjektem nejsou. Regulované společnosti řeší bezpečnost také ve vztahu ke svým dodavatelům a odpovídající požadavky mohou přenášet do smluvních vztahů.
V praxi se proto stále častěji objevuje jednoduchá otázka:
Dokážeme poznat bezpečnostní incident a zpětně doložit, co se v naší infrastruktuře skutečně stalo?
SIEM je jedním z nástrojů, který na tuto otázku pomáhá odpovědět.
Co je Elastic a proč na něm dohled stavíme
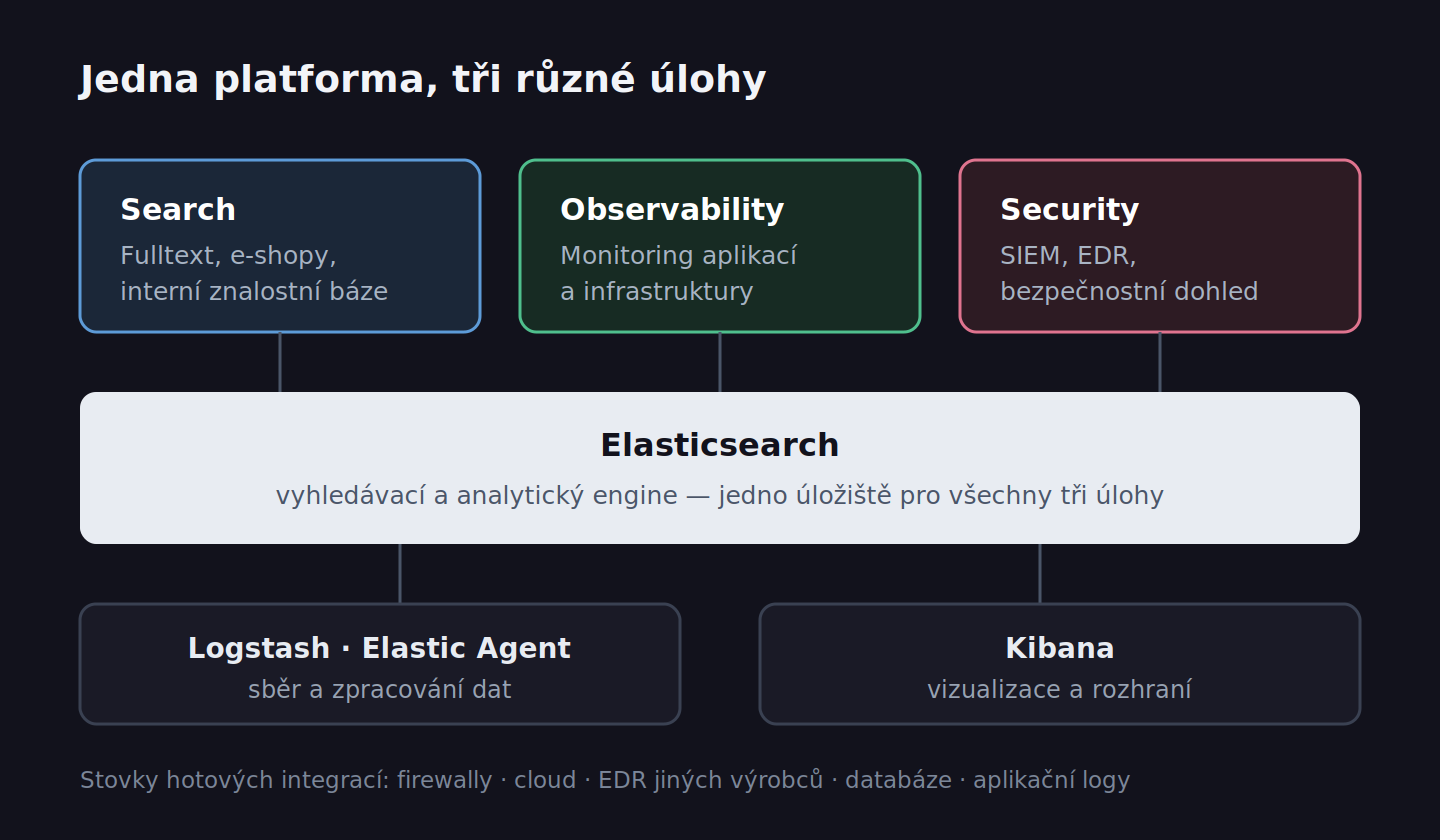
Základem celé platformy je Elasticsearch — technologie určené pro rychlé vyhledávání a analýzu velkého množství dat. Kolem ní postupně vyrostly tři produktové oblasti: Search pro vyhledávání, Observability pro monitoring provozu a Security pro bezpečnostní dohled.
Všechny pracují nad stejným technologickým základem, jen data využívají jiným způsobem. Pro bezpečnostní dohled používáme oblast Elastic Security, která kombinuje SIEM, analytiku bezpečnostních událostí a ochranu koncových zařízení.
Tři důvody, proč jsme si vybrali Elastic
Zvládá růst prostředí
I jeden větší výrobní závod generuje překvapivě velké množství dat. Server, firewall, přístupový bod, koncová stanice nebo výrobní technologie průběžně vytvářejí záznamy o svém provozu.
Elastic je distribuovaná platforma, takže její kapacitu lze rozšiřovat společně s prostředím firmy. Nejste omezeni výkonem jedné konkrétní appliance, kterou bude po několika letech potřeba nahradit větším modelem.
Napojíte na něj různorodé technologie
Elastic nabízí stovky hotových integrací pro firewally, síťové prvky, servery, cloudové služby, databáze, zálohovací systémy a bezpečnostní nástroje dalších výrobců.
Ve výrobním prostředí se k nim mohou přidat průmyslové přepínače, řídicí systémy, přístupové systémy nebo další technologie. Pokud zařízení dokáže předávat provozní nebo bezpečnostní záznamy, lze je zpravidla zapojit do společného dohledu.
A pokud příští rok změníte firewall nebo přidáte nový systém, nemusíte kvůli tomu měnit celou platformu.
Máte kontrolu nad daty
Elastic lze provozovat jako self-managed řešení přímo v infrastruktuře zákazníka nebo zvolit jiný model nasazení podle požadavků konkrétní firmy.
Architekturu je tak možné přizpůsobit bezpečnostním, provozním i ekonomickým požadavkům prostředí.
Kolik stojí licence Elasticu a na čem cena závisí
Tohle je jedna z méně intuitivních vlastností self-managed Elasticu.
U placené self-managed licence se cena neurčuje přímo podle toho, kolik gigabajtů logů v systému uložíte. Licencování se odvíjí od počtu uzlů a množství využité operační paměti v clusteru.
To má důležitý praktický důsledek: dva systémy se stejným objemem historických dat mohou mít výrazně odlišné nároky na infrastrukturu — a tedy i cenu — podle toho, jak jsou navržené.
Ne všechna data potřebují stejný výkon
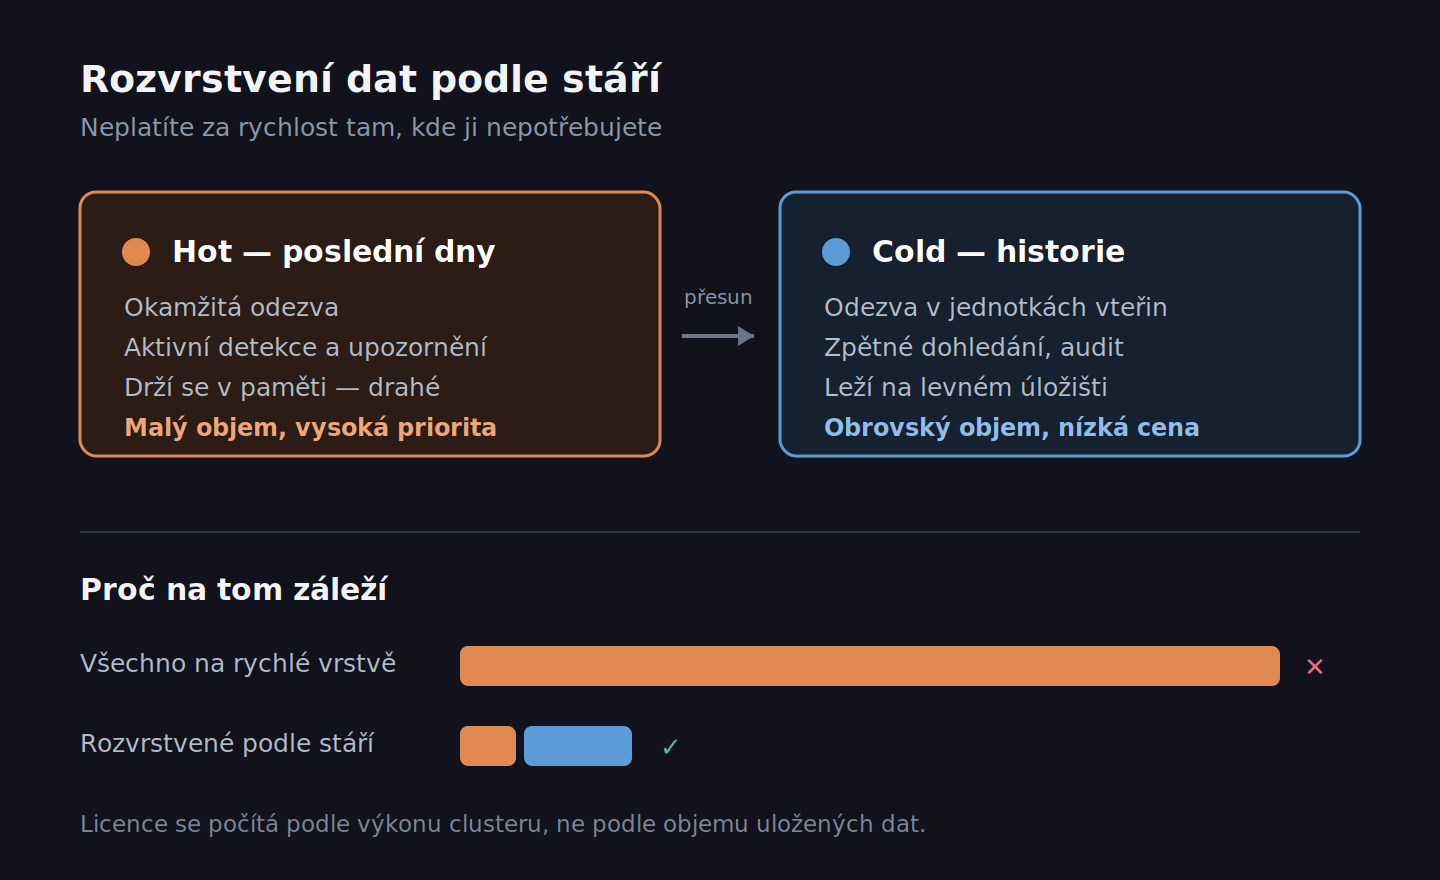
Aktuální data, nad kterými běží aktivní detekce a která potřebujete při vyšetřování incidentu, mají být dostupná rychle. Starší historii ale obvykle nepotřebujete prohledávat se stejnou odezvou.
Proto se data rozdělují do vrstev podle stáří a způsobu použití. Nejnovější záznamy zůstávají na výkonných zdrojích, zatímco starší historie může postupně přecházet na levnější úložiště.
U Enterprise licence lze pro dlouhodobou historii využít také searchable snapshots, díky kterým mohou být starší data uložená na levnějším objektovém úložišti a přitom zůstat vyhledatelná.
Výsledek je důležitý: o ceně řešení nerozhoduje pouze množství dat, ale především to, kolik z nich musí běžet na drahých a výkonných zdrojích. Správný návrh architektury proto může výsledné náklady ovlivnit výrazněji než samotná instalace technologie.
Basic není jen sběr logů
Elastic má bezplatnou úroveň Basic, která obsahuje podstatnou část funkcí SIEMu — sběr dat, detekční pravidla, upozornění, správu agentů a sběr dat z koncových zařízení. Na straně ochrany koncových zařízení ale pokrývá pouze ochranu proti malwaru.
Placená Enterprise licence rozšiřuje ochranu koncových zařízení o vrstvy, které jsou v dnešním prostředí zásadní — ochranu proti ransomwaru, proti útokům v paměti a proti škodlivému chování. K tomu přidává možnost reakce přímo na koncovém zařízení, pokročilejší analytické a automatizační funkce a searchable snapshots pro efektivnější práci s dlouhodobou historií.
Proto se při návrhu nedíváme jen na otázku „Kolik stojí licence?“, ale především na to, které funkce firma skutečně potřebuje a jak velké prostředí je pro ně nutné provozovat.
Jak nasazení probíhá
Nezačínáme nabídkou licence. V rámci 30denního AHA Pilotu — Audit · Hardening · Action — nejdříve zjistíme, co v infrastruktuře skutečně běží, kde jsou slabá místa a jestli vůbec dává smysl SIEM nebo EDR zavádět.
Někdy totiž mají vyšší prioritu jednodušší kroky — například segmentace sítě, zálohování, aktualizace systémů nebo zabezpečení přístupů. Teprve potom určujeme, jaká data má smysl sbírat, jak dlouho je uchovávat a jak má být celé řešení dimenzované.
Následuje nasazení a ladění pravidel
Samotná instalace technologie je jen část práce. Klíčové je správně nastavit detekční pravidla a určit, co je v konkrétním prostředí skutečně neobvyklé. Špatně nastavený dohled může generovat stovky upozornění, z nichž většina nemá reálný význam.
Výsledkem bývá, že je IT postupně přestane sledovat. Dobře nastavený systém naopak upozorňuje především na situace, které skutečně stojí za pozornost.
Dohled potřebuje průběžnou péči
Prostředí firmy se mění. Přibývají zařízení, aplikace, uživatelé i nové typy útoků. Proto je potřeba systém aktualizovat, upravovat detekční pravidla a hlavně vyhodnocovat, co skutečně hlásí.
Elastic lze samozřejmě provozovat vlastními silami. Firma ale potřebuje člověka nebo tým, který se mu bude pravidelně věnovat. Proto bezpečnostní dohled nabízíme také jako spravovanou službu.
Kdy se to naopak nevyplatí
SIEM nemusí dávat ekonomický smysl každé firmě. Rozhodující není pouze počet zaměstnanců, ale hlavně složitost infrastruktury, množství systémů, požadovaná historie dat, dopad případného výpadku a regulatorní nebo smluvní požadavky.
Výrobní závod s vlastními servery, výrobními technologiemi a několika desítkami stanic může mít z pohledu bezpečnostního dohledu složitější prostředí než podstatně větší kancelářská firma.
Pokud navíc firma ještě nemá vyřešené základy — zálohování, segmentaci sítě, správu aktualizací nebo zabezpečení přístupů — dává obvykle větší smysl začít právě tam.
Dohled nad špatně postavenou sítí vám totiž jen velmi přesně ukáže, co všechno je špatně.
Časté dotazy
Je SIEM povinný podle NIS2?
Ne. Zákon nepředepisuje konkrétní produkt ani technologii s názvem SIEM.
Konkrétní požadavky se liší podle režimu regulované služby. Ve vyšším režimu ale legislativa mimo jiné požaduje centralizovanou práci se záznamy a nástroj pro nepřetržité vyhodnocování kybernetických bezpečnostních událostí.
V praxi se tyto požadavky často řeší právě pomocí SIEM platformy.
Stačí nám antivirus?
Antivirus řeší pouze část problému. Chrání jednotlivá zařízení, ale sám vám nedá souvislý přehled o událostech napříč servery, síťovými prvky, identitami a dalšími systémy.
Pokud potřebujete sledovat souvislosti mezi událostmi a incident zpětně vyšetřit, je potřeba pracovat také s dalšími zdroji dat.
Můžeme si Elastic provozovat sami?
Ano. Elastic lze provozovat ve vlastní infrastruktuře, samotná instalace ale není konec projektu.
Řešení potřebuje správu, aktualizace, ladění detekčních pravidel a především někoho, kdo bude bezpečnostní události vyhodnocovat a řešit.
Jak dlouho trvá nasazení?
Záleží na velikosti a složitosti prostředí. První fázi řešíme v rámci 30denního AHA Pilotu, ve kterém zmapujeme infrastrukturu, rizika a navrhneme další postup.
Samotné nasazení a zejména ladění detekčních pravidel potom pokračuje podle rozsahu prostředí.
Dává SIEM nebo EDR smysl právě ve vašem prostředí?
Nezačínáme licencí ani konkrétním produktem. V rámci 30denního AHA Pilotu nejdříve zmapujeme infrastrukturu, bezpečnostní rizika a zdroje dat.
Výsledkem je konkrétní plán dalších kroků — ať už jím bude SIEM a EDR, nebo nejdříve úprava sítě, zálohování či jiné základní opatření.
Domluvte si nezávaznou konzultaci.
Působíme v Praze, Jičíně a okolí, ale jezdíme i po celé republice.
PRECIS DIGITAL s.r.o.
IT integrátor specializovaný na řízenou správu infrastruktury pro firmy s pobočkovou sítí. Managed Infra Platform (MIP).
Řešíte podobnou situaci?
Domluvte si bezplatnou konzultaci — projdeme váš stav IT a navrhneme konkrétní kroky.
Domluvit schůzku